Jeden atak ransomware może sparaliżować firmę na tygodnie. Jeden wyciek z bazy danych klientów – zniszczyć reputację budowaną latami. W środowisku, gdzie socjotechnika i cyberataki stały się narzędziami codziennej walki konkurencyjnej, pytanie nie brzmi już „czy nas dotknie incydent?”, ale „czy jesteśmy na niego gotowi?”.
ISO 27001 – proaktywne zapobieganie i znajomość ryzyka zamiast gaszenia pożarów
Większość organizacji reaguje na incydenty bezpieczeństwa dopiero po fakcie. To błąd, który kosztuje podwójnie – finansowo i wizerunkowo. Norma ISO 27001 (System Zarządzania Bezpieczeństwem Informacji) wymusza identyfikację i oszacowanie ryzyk, zanim staną się problemem.
Mechanizmem, który to umożliwia, jest załącznik A normy oraz pętla PDCA (Planuj–Wykonuj–Sprawdzaj–Działaj). Organizacja nie tylko inwentaryzuje aktywa informacyjne – dane klientów, dokumentację procesową, systemy IT – ale przypisuje im wartość i określa prawdopodobieństwo naruszenia. Każde ryzyko powyżej akceptowalnego progu musi zostać objęte konkretnym środkiem zaradczym.
W praktyce oznacza to wdrożenie systemu. Zamiast reagować na incydenty ad hoc, zarząd dysponuje aktualną mapą zagrożeń i świadomie decyduje, które ryzyka mitygować, które transferować, a które akceptować – z pełną odpowiedzialnością za tę decyzję.
Procedury zgodne z ISO 27001, aby każdy wiedział, co robić w kryzysie
Atak trwa minuty. Dezorganizacja – godziny, a czasem dni. Brak jasnych procedur reagowania na incydenty bezpieczeństwa to jeden z najczęstszych powodów, dla których firmy tracą kontrolę nad sytuacją kryzysową.
ISO 27001 wymaga, by organizacja opracowała i przetestowała procedury zarządzania incydentami, obejmujące:
- wykrywanie i klasyfikowanie zdarzeń bezpieczeństwa,
- eskalację do właściwych osób i zespołów,
- dokumentowanie przebiegu incydentu i działań naprawczych.
Kluczowy efekt jest jeden: każdy pracownik zna swoją rolę w scenariuszu kryzysowym. Nie tylko zespół IT – także kadra zarządzająca, działy obsługi klienta czy logistyki. To właśnie ta operacyjna dyscyplina odróżnia organizacje, które przetrwają incydent bez poważnych konsekwencji, od tych, które wychodzą z niego osłabione.
Dodatkowym zabezpieczeniem jest wymóg regularnych szkoleń i testów. System nie może istnieć jedynie na papierze – musi być żywy, regularnie weryfikowany i doskonalony w cyklu PDCA.
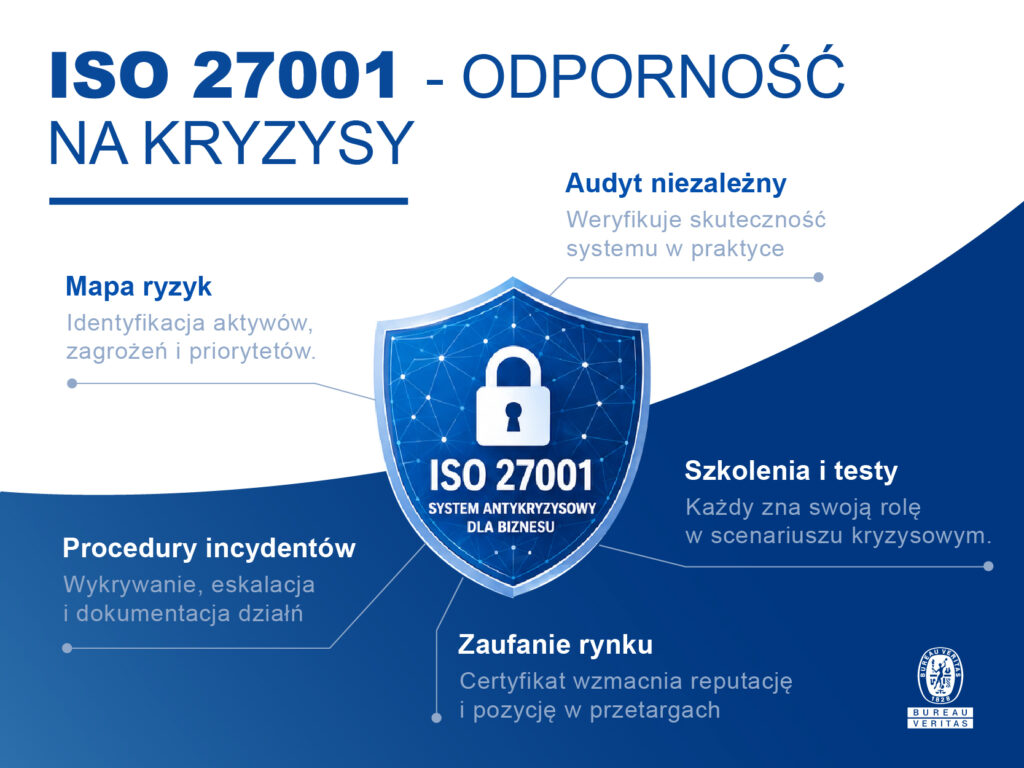
Certyfikat ISO 27001 jako argument w negocjacjach i ochrona reputacji
Zaufanie kontrahentów nie jest dane raz na zawsze. Duże organizacje coraz częściej weryfikują swoich dostawców i partnerów pod kątem dojrzałości w obszarze bezpieczeństwa informacji. Firma bez udokumentowanych procedur i niezależnie potwierdzonej odporności bywa wykluczana z przetargów lub zmuszana do kosztownych audytów klientowskich.
Certyfikat ISO 27001 eliminuje tę niepewność po obu stronach relacji biznesowej. Potwierdza, że organizacja spełnia globalne standardy w zakresie bezpieczeństwa informacji, co bezpośrednio przekłada się na wyższą wiarygodność w oczach klientów, dostawców oraz inwestorów.
Warto też spojrzeć na wymiar reputacyjny. W przypadku incydentu bezpieczeństwa posiadanie certyfikatu i udokumentowanych procedur to argument, który ogranicza odpowiedzialność zarządu – regulatorzy i media inaczej traktują organizację, która wykaże, że działała zgodnie z uznanymi standardami, niż taką, która nie miała żadnego systemu.
Audyt ISO 27001 – weryfikacja wiarygodności dokumentu
Wdrożenie systemu zarządzania bezpieczeństwem informacji to jedno. Jego niezależna weryfikacja – to zupełnie inny poziom wiarygodności.
Audyt Bureau Veritas (niezależnej, zewnętrznej organizacji certyfikującej) ocenia wszystkie aspekty zarządzania bezpieczeństwem informacji– od dokumentacji polityki i procedur, przez praktyczne funkcjonowanie mechanizmów kontrolnych, aż po kompetencje i świadomość pracowników. Elastyczne podejście audytorów uwzględnia specyfikę branży i skalę działalności, dzięki czemu certyfikacja jest dostosowana do rzeczywistych warunków organizacji, a nie do szablonu.
To rozróżnienie ma fundamentalne znaczenie: niezależny audyt stanowi obiektywny sprawdzian skuteczności działającej tarczy antykryzysowej. Dla zarządów i dyrektorów operacyjnych oznacza to jeden, kluczowy wniosek – certyfikat potwierdzony przez Bureau Veritas to dowód realnej odporności organizacji na kryzysy bezpieczeństwa.
Inwestycja w ISO 27001 – odporność, która procentuje
Bezpieczeństwo informacji przestało być domeną działów IT. To strategiczny priorytet zarządów, temat boardroomów i warunek wejścia na coraz więcej rynków. Certyfikat ISO 27001– uzyskany po rzetelnym audycie przez niezależną jednostkę – jest dziś jedną z najlepszych polis ubezpieczeniowych dla ciągłości działania nowoczesnego przedsiębiorstwa.
Artykuł partnera

Jesteśmy redakcją Plotki Biznesowe i codziennie wyszukujemy dla Was najciekawsze ploteczki ze świata biznesu i wielkich pieniędzy. Śledźcie nas, aby być codziennie na bieżąco! Zapraszamy na nasze social media na Facebooku i Twitterze!